会員をやめても、免許画像は7年残る — タイムズカー流出で55億円の特別損失へ
目次
会員をやめても、免許画像は7年残る — タイムズカー流出で55億円の特別損失へ
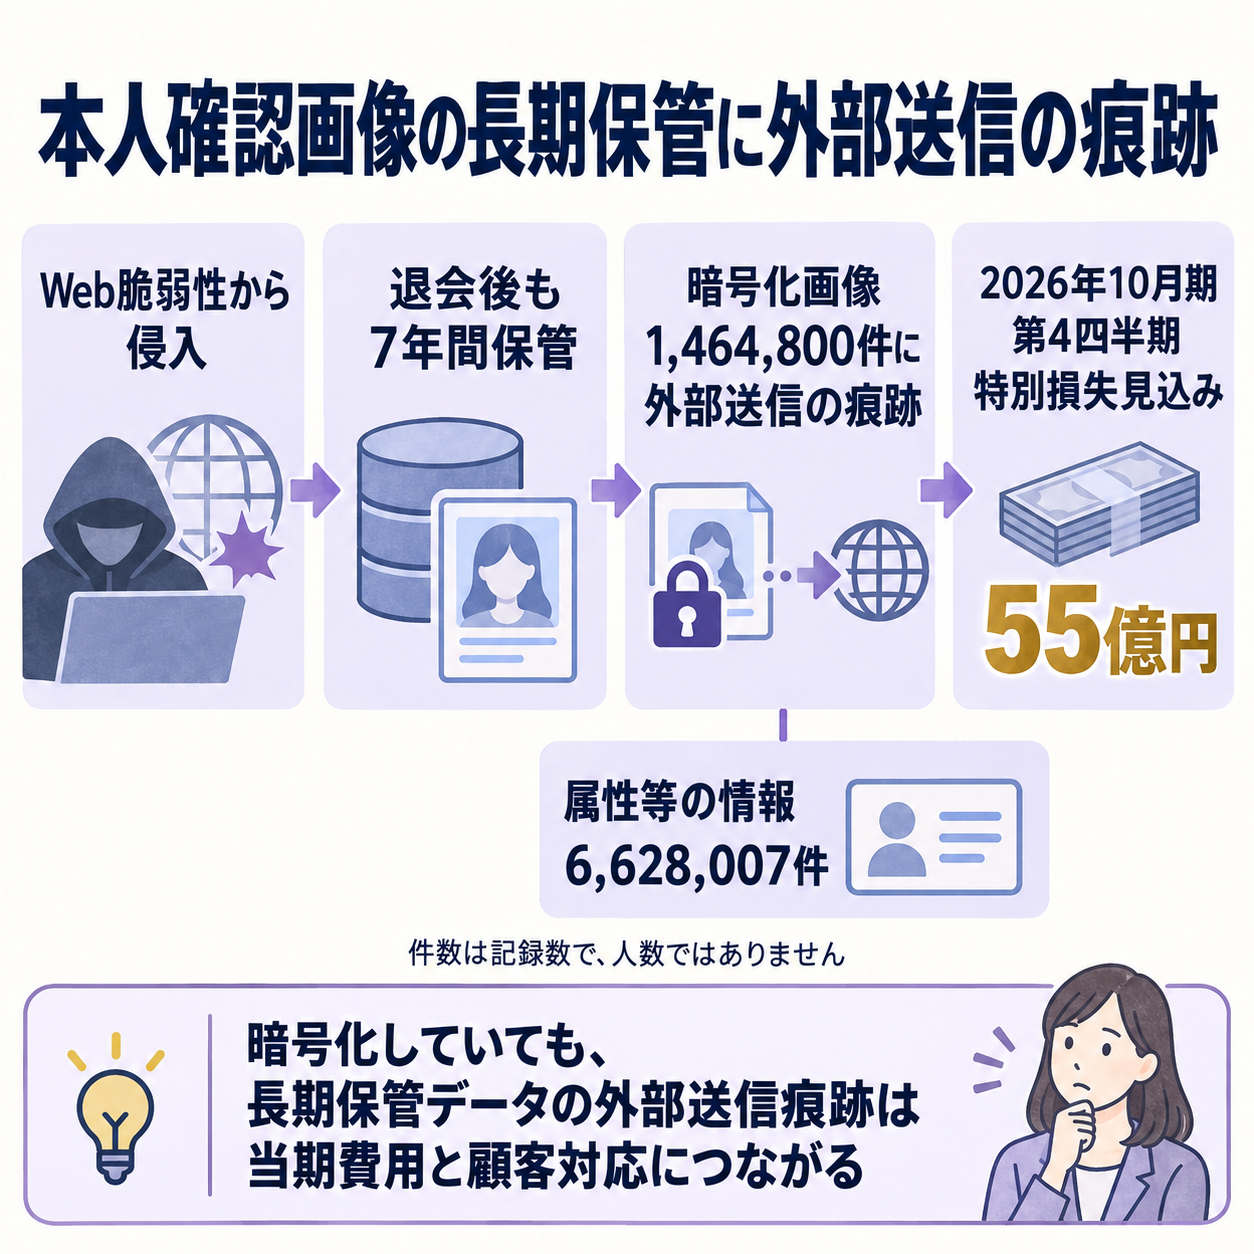
会員登録が終わった後も運転免許証などの画像を退会後7年間保管していたタイムズカーで、Webシステムへの不正アクセスと画像データの外部送信痕跡が確認されました。
パーク24はお見舞金と対応費用として第4四半期に55億円の特別損失を見込み、2026年10月期の純利益予想を引き下げました。
外部送信の痕跡とアクセスの痕跡は分けて公表されました
最終調査では、属性情報と本人確認書類画像の一部に外部送信の痕跡が確認されました。
会社が10月23日に公表した数字は、氏名・住所・生年月日・電話番号・メールアドレス・運転免許情報などの6,628,007件、暗号化された本人確認画像のうち外部送信痕跡がある1,464,800件です。
別に891,602件の画像データには攻撃者がアクセスした痕跡がありましたが、外部送信の痕跡は確認されていません。
この二つを足した画像データの合計は2,356,402件です。
外部送信が確認された画像データも暗号化されていたため、送信された時点ですでに内容を読めたとは限らず、将来の復号可能性は完全には否定できないというのが会社の説明です。
ここでいう「件」は情報・画像データの記録数で、同じ数の人が被害に遭ったと確定した数字ではありません。
6,628,007件には、タイムズビジネスサービス経由で駐車場だけを契約した人の情報も含まれます。
10月23日時点で会社は、情報の売買・公開や具体的な二次被害を確認していないとしていますが、ダークウェブの監視と実害確認を続けています。
使い終えた本人確認画像を保管し続ける理由が問われました
今回の侵入は、Webシステムの脆弱性を悪用して始まりました。
会社の調査では、侵入後に攻撃者がシステム内の情報を探し、データベースとファイル領域へアクセスしていました。
二次被害を防ぐため、会社は攻撃手法やシステム構成の詳細を公表していません。
不正アクセスを防ぐ対策だけでなく、侵入後に何をどれだけ持ち出せるかも被害の大きさを決めます。
タイムズカーは本人確認のために受け取った画像を暗号化していましたが、会員期間中に加え退会後も7年間保管していました。
画像が長く残れば、あとからシステムに侵入されたとき、過去の利用者の記録まで攻撃対象になり得ます。
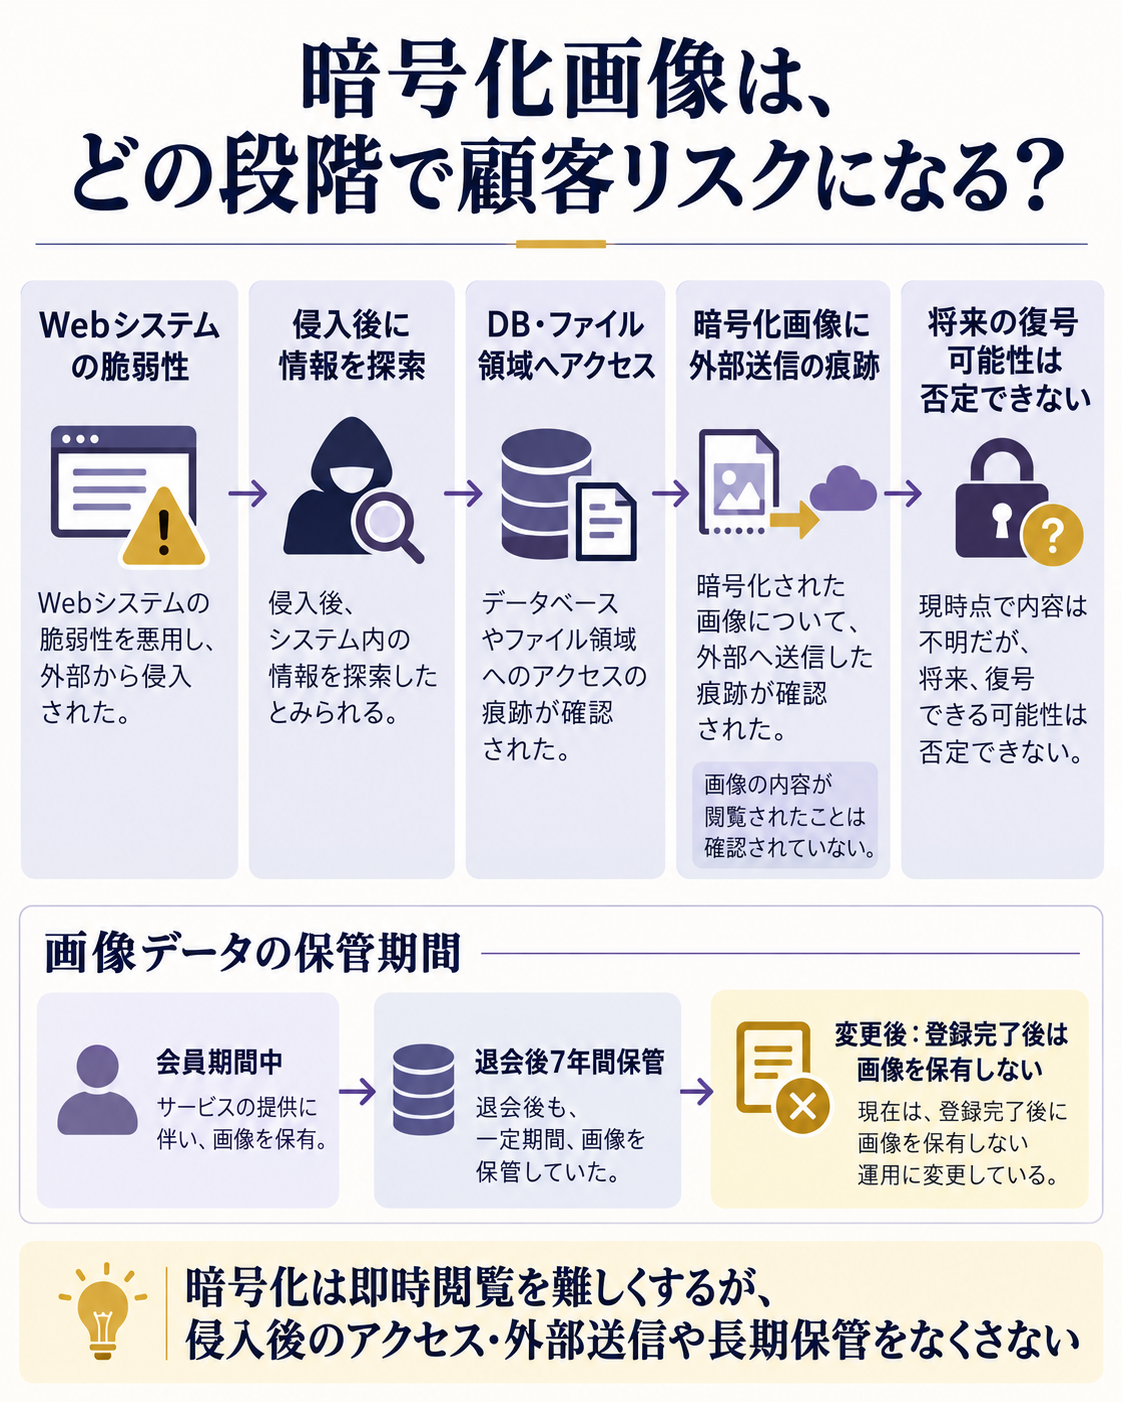
暗号化は、盗まれたデータをその場ですぐ読める状態にしない対策です。
ただし、侵入や外部送信そのものを止めるものではありません。
会社は登録完了後に画像を保有しないルールへ改め、現在保有する画像も10月末までに削除するとしました。
問い合わせ時に過去画像との同一性を確認するための情報は、別途保全する方針です。
55億円は当期の特別損失、信頼への影響はこれからです
特別損失は2026年8月から10月までの第4四半期に計上する見込みで、お見舞金と事案対応費用を含みます。
会社は、原因となった脆弱性への対策や同じ構成のシステム点検を進め、確認された侵害経路への対策は完了したと説明しています。
一方で、55億円の内訳や、今後のセキュリティ強化費用の総額は公表していません。
通期予想では、売上高4,110億円、営業利益425億円、経常利益395億円を据え置きました。
純利益は従来の440億円から385億円へ55億円減、減少率は12.5%です。
1株当たり純利益の予想も257.76円から225.54円へ下がりましたが、年間配当予想の65円は維持されています。
この費用は、特別損失として当期の最終利益に反映する見込みです。
そのため、現時点の業績修正では営業利益や経常利益に影響を織り込んでいません。
ただし「一度計上すれば終わる」とは言い切れません。
お見舞金の支給と初動対応は今回の損失に含まれますが、信頼回復の施策、継続的な監視、追加のセキュリティ投資、利用者の離脱が翌期にも及ぶかは別の論点です。
会社は、事案公表直後にモビリティ事業の会員数推移へ一定の影響が出た一方、1日当たり売上高は発生前の水準を保ったと説明しました。
会員数の変化は定量開示されていないため、今の資料だけでは影響の規模や継続期間を試算できません。
画像1件につき3,000円相当のお見舞金を出す方針も示しましたが、支払い方法や対象者への案内は検討中です。
画像データの件数をそのまま人数や支払総額に置き換えることはできません。
見立てと監視ポイント
特別損失は今期に集中する見込みですが、顧客行動とセキュリティ支出への影響が一過性かどうかは、まだ判定できません。
- 10月末までの画像削除と、年内を目途とするセキュリティ・ガバナンス強化策の公表が予定どおり進むか。
- 会員数や日次売上の推移が、11月以降も発生前の水準に戻るか。現時点では会社が影響額を示していないため、月次開示と決算説明で確認します。
- お見舞金の実際の対象人数・支払い時期と、5,500百万円の見積もりに追加対応費用が含まれるか。会社は内訳を公表していません。
腹落ち確認の問い
本人確認画像が暗号化され、侵入経路への対策も終わったと会社が説明しているのに、顧客への影響が解消したとは判断できないのはなぜでしょうか。
考え方
暗号化は画像の即時閲覧を難しくし、侵入経路の対策は同じ攻撃を防ぐ材料になります。
しかし、外部送信されたデータの将来の扱い、本人確認情報を使った詐欺、利用者の離脱、対策費用はそれぞれ別に確認が必要です。
技術的な封じ込めと、顧客・業績への影響が収束したことは同じ意味ではありません。
もっと詳しく知りたい人へ
- パーク24の第5報 — 確認件数、保管ルールの変更、再発防止策が分かります。
- 調査結果の詳細資料 — 外部送信とアクセス痕跡の件数を分けて確認できます。
- 特別損失と通期予想の修正 — 費用の計上時期と損益項目ごとの修正幅を確認できます。
- 9月29日の第3報 — 詳細調査の前に公表された情報と、その後の確定範囲を比べられます。
- サービス業業界基礎ガイド — 人材・広告・レジャーなど、サービス業の業態ごとの収益構造を確認できます。
自分で調べるなら、登録時の本人確認が終わった後に画像を持ち続けることで得られる業務上の利点と、漏えい時に増えるリスクを比べてみてください。
出典
- パーク24 第5報 — 2026年10月23日付の調査結果、画像保管ルール、二次被害の確認状況を照合。
- 調査結果の詳細資料 — 脆弱性の悪用、6,628,007件、1,464,800件、891,602件の定義を確認。
- 業績予想修正資料 — 5,500百万円の特別損失、純利益予想、配当、会員数と日次売上への説明を確認。
- パーク24 第3報 — 10月23日の最終調査結果と初期公表の範囲を比較。
- ASCII.jpの報道 — お見舞金や削除方針の報道内容を会社発表と照合。
確認メモ:一次資料を実際に開き、掲載日・件数・損益予想を照合しました。
約160万件は調査途中の「漏えいのおそれ」、1,464,800件は最終調査で外部送信の痕跡が確認された画像データ、891,602件はアクセス痕跡のみの画像データです。
いずれも人数と断定せず、暗号化画像の外部送信を画像内容の閲覧済みとも扱っていません。