30〜60秒で読む
概要
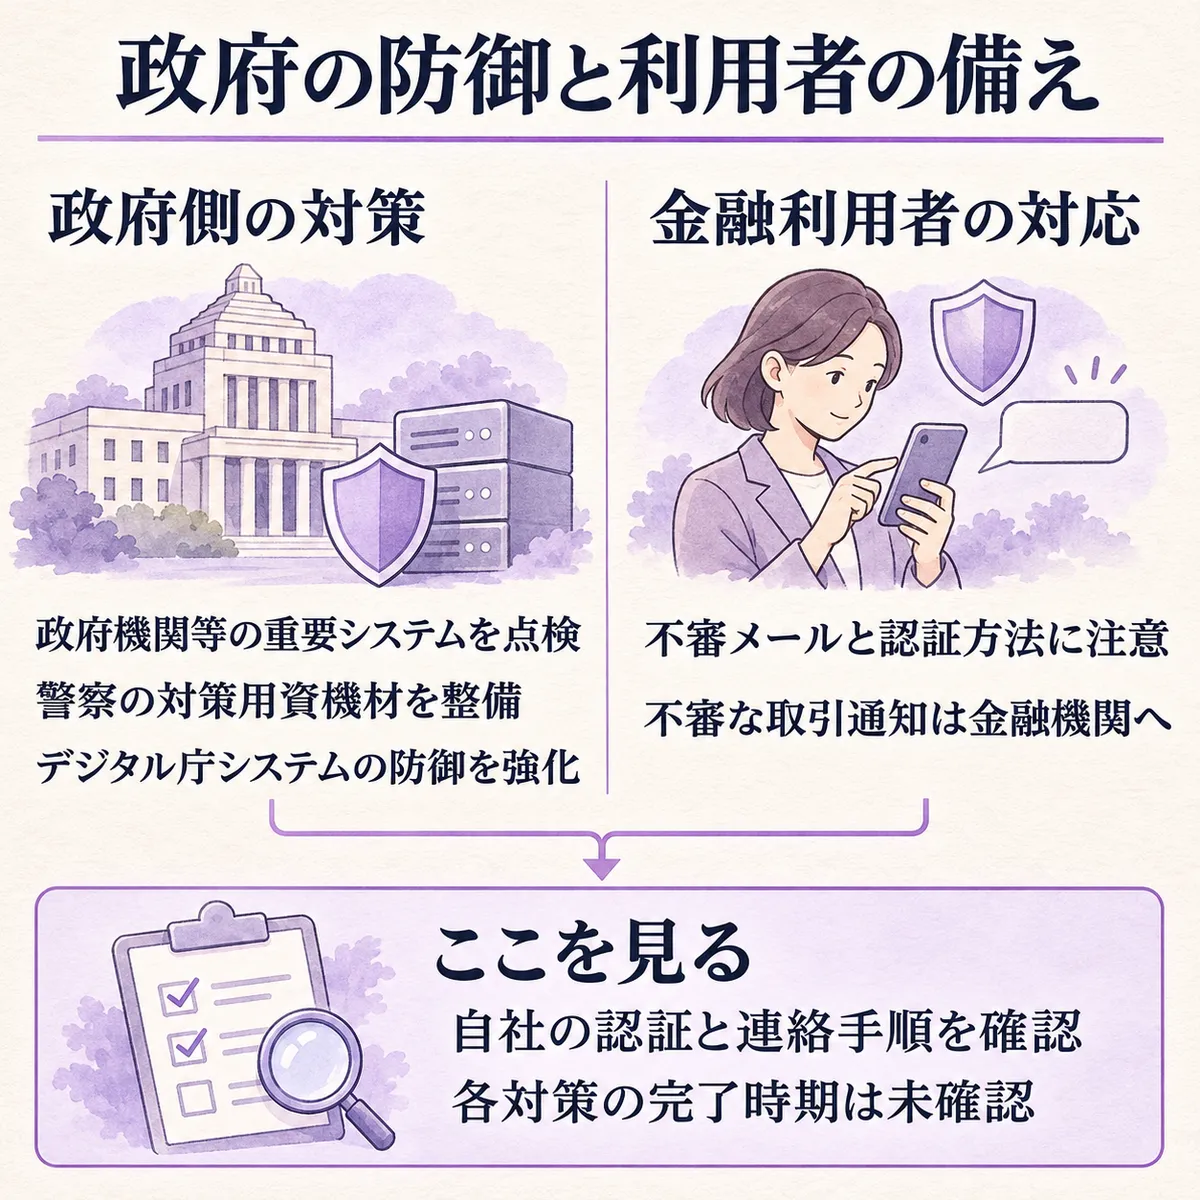
前提: 顧客向けサービスや業務システムへの不正アクセスが相次ぎ、顧客情報などの漏洩が起きています。政府はシステム側の対策を進め、金融庁は金融機関の利用者にも注意を呼びかけています。
ひとことで言うと:政府はサイバー対策の予備費使用を決め、金融庁は漏洩情報を悪用した不審メールへの備えも求めています。
今回読む意味は、公的なシステム対策だけでなく、利用者の認証や取引確認も同時に問われていることです。経理・財務でも、自社の支払業務に引き付けて確認したい動きです。
詳細
予備費は政府機関の点検や対策に使う
財務省は、閣議で総額100億円の予備費使用を決定したと説明しました。政府機関等の重要システムを点検する費用や、警察の対策に使う資機材などに充てます。
財務省が説明した主な経費は次のとおりです。ここで挙げられているのは政府の対策費で、企業に配る支援金として説明されたものではありません。
| 説明主体 | 使い道と金額 |
|---|---|
| 財務省 | 政府機関等の重要システムにおけるAIを活用した脆弱性の点検に20億円 |
| 財務省 | 警察におけるサイバーセキュリティ対策のための資機材の整備などに41億円 |
| 財務省 | デジタル庁システムのセキュリティ強化に38億円 |
漏洩後の悪用には、利用者側も備える
一方、金融庁は、漏洩情報が悪用されると、実在する事業者や行政機関を装った巧妙な不審メールがさらに増える可能性を示しました。つまり、システムへの侵入だけでなく、その後の金融取引にも目を向けた注意喚起です。
金融庁が求めたのは、メール内のリンクを安易に開かないこと、パスワードを使い回さないこと、フィッシング耐性のある多要素認証を使うことです。また、身に覚えのない取引通知があれば、取引先の金融機関へ速やかに連絡するよう求めています。
どのような影響が?
今回の注意喚起は、金融機関の利用者に向けたものです。企業の資金を扱う経理・財務でも、システム担当者の対応を待つだけでなく、支払担当者が不審な通知を受けたときの動きを確かめる機会と言えそうです。
今のうちに、次の点を確認してはどうでしょうか。
- 振込などに使う認証が、フィッシング耐性のある多要素認証に対応しているか、取引先の金融機関に確認する。
- メール内のリンクを開く前に確かめる手順と、パスワードを使い回さない運用を担当者間で共有する。
- 身に覚えのない取引通知を受けた際の連絡先と、社内で判断する担当者を確かめる。
実施時期は分けて考えたいところです。予備費使用は決定しましたが、各対策の完了時期は今回の説明からは分かりませんでした。利用者向けの注意喚起には新たな適用日が示されていないため、社内の確認は今から進められます。
政府の防御が進むことと、自社が不審な取引を止められることは、別々に確かめたい論点です。
まとめ
- 政府はサイバーセキュリティ対策に予備費を使うことを決定しました。
- 支出先は政府機関等の点検や警察の資機材、デジタル庁システムの対策です。
- 金融庁は漏洩情報を悪用した不審メールへの注意も求めています。
- 経理・財務では、認証と不審な取引通知を受けた後の連絡手順を確認したいところです。
出典
-
片山財務大臣兼内閣府特命担当大臣閣議後記者会見の概要(令和8年11月6日(金曜日))(財務省、2026年11月6日)
-
現下の情勢を踏まえた金融機関利用者へのお願いについて公表しました。(金融庁、2026年11月6日)